👉 핵심 정답: 바이브코딩 완결편인 제4편에서는 비개발자 창업가가 AI(Cursor, Claude Code, ChatGPT)로 웹 서비스를 만들 때 반드시 부딪히는 'AI 코드 환각(존재하지 않는 가짜 패키지·폐기된 문법 생성)' 해결법과, 런칭 즉시 해킹이나 금전 손실을 유발하는 5대 보안 취약점(API 시크릿 키 노출, 결제 금액 위변조, Supabase RLS 무방비, DB 주입 공격, CORS 설정 오류)을 완벽히 차단하는 실전 방어 매뉴얼을 공개합니다.
- AI가 추천해 준 라이브러리를 설치했는데 'package not found' 에러가 나거나 계속 엉뚱한 코드를 반복 생성해 막막하신가요?
- GitHub에 코드를 올렸다가 OpenAI, Supabase, 토스페이먼츠 시크릿 키가 털려 수백만 원 요금 폭탄을 맞을까 봐 불안하신가요?
- 브라우저 개발자 도구(F12)로 결제 금액을 100원으로 변조하는 해킹이나 타인의 결제 내역 조회를 어떻게 막아야 할지 모르시나요?
- 1. AI의 그럴듯한 거짓말: AI 코드 환각(Hallucination)의 원인과 1초 판별법
- 2. [방어 1~2] 환경변수(.env) 시크릿 키 GitHub 유출 차단 & 결제 금액 위변조 서버 재검증
- 3. [방어 3~4] Supabase RLS(Row Level Security) 활성화 & 사용자 입력 데이터 악성 스크립트 방어
- 4. [방어 5] CORS 도메인 격리 & 무차별 대입(DDoS/Brute Force) 속도 제한(Rate Limit)
- 5. 1인 창업 런칭 직전 10분 셀프 보안 점검 체크리스트 (상용화 최종 완결)
- 6. 자주 묻는 질문 (FAQ)
1. AI의 그럴듯한 거짓말: AI 코드 환각(Hallucination)의 원인과 1초 판별법
안녕하세요! 코딩 지식 없이도 AI와 대화하며 하루 만에 실제 돈 버는 웹 서비스를 만드는 실전 가이드, 굿대디의 바이브코딩 시리즈 제4편 완결편입니다.
제1편(기획), 제2편(Cursor & Supabase 결제 웹앱 MVP), 제3편(Vercel 원클릭 배포 & 가비아 도메인/SEO)을 통해 멋진 사이트를 완성하셨다면, 마지막 상용화 단계에서 비개발자 창업가를 가장 괴롭히는 거대한 복병이 있습니다. 바로 'AI의 코드 환각(Hallucination)'과 '보안 사각지대'입니다.
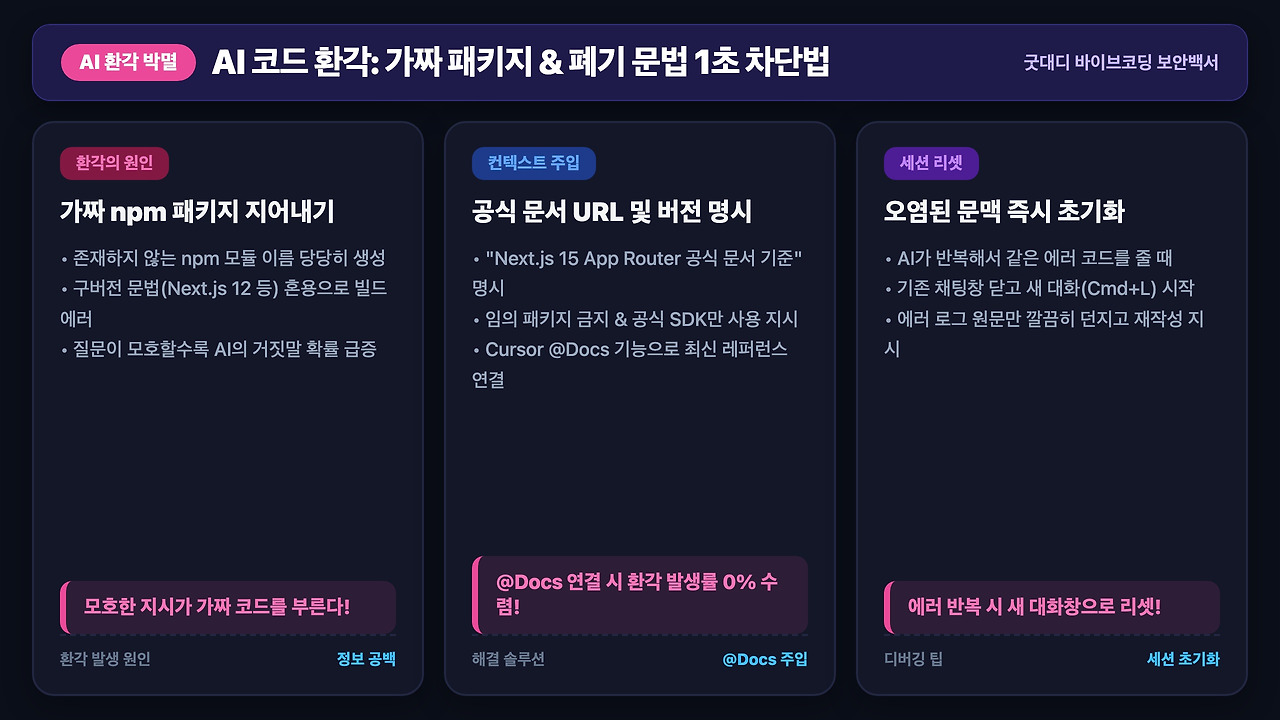
npm install toss-easy-payment-v3처럼 존재하지 않는 가짜 라이브러리를 설치하라고 하거나, 이미 사라진 Next.js 12 시절의 문법을 작성하여 끊임없는 빌드 에러를 유발합니다.AI에게 코드를 요청할 때는 반드시 '@Docs 공식 문서'나 '최신 버전 기준(Next.js 15 등)'을 프롬프트에 못 박아야 가짜 패키지를 설치하라는 환각을 원천 차단할 수 있습니다.
2. [방어 1~2] 환경변수(.env) 시크릿 키 GitHub 유출 차단 & 결제 금액 위변조 서버 재검증
비개발자가 상용 서비스를 열었을 때 가장 많이 겪는 금전적 참사 1위와 2위를 막는 특급 방어 공식입니다.
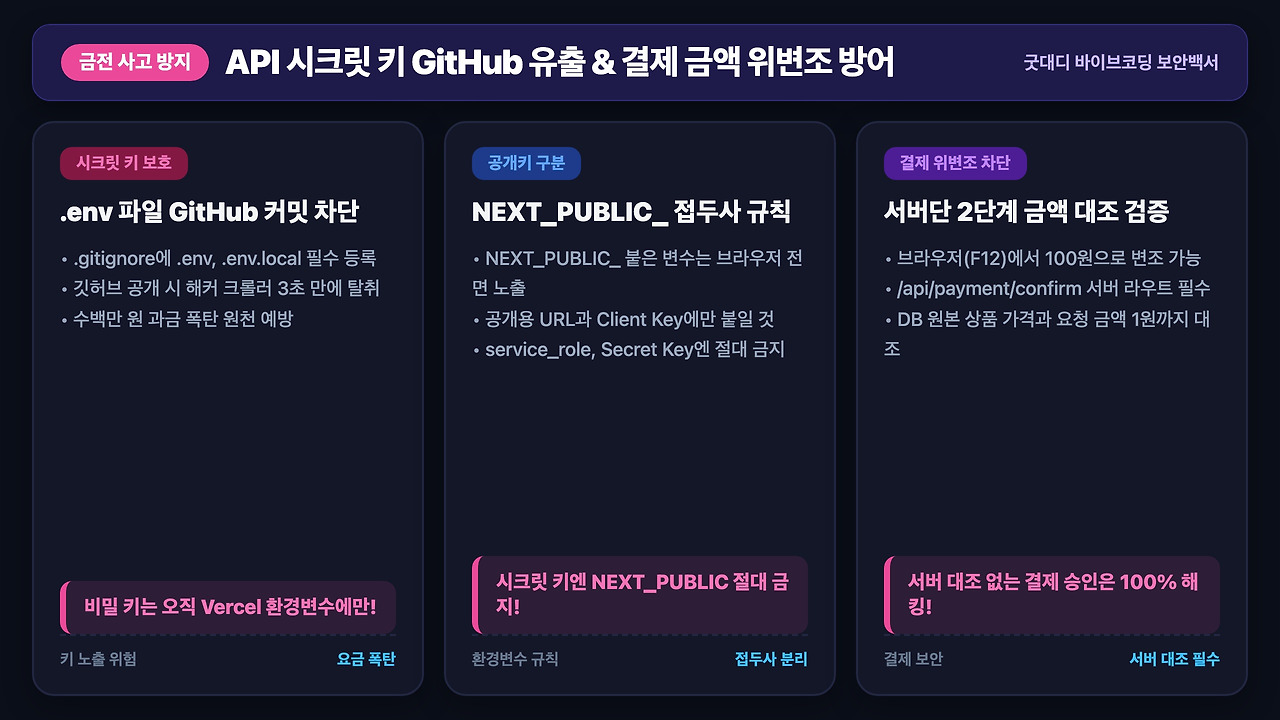
service_role 키나 OpenAI API 키, 토스페이먼츠 TOSS_SECRET_KEY를 깃허브에 실수로 커밋하면, 전 세계 해커들의 크롤러 봇이 3초 만에 키를 탈취해 하룻밤 사이에 수백만 원의 API 요금을 과금시킵니다..gitignore 파일에 반드시 .env*, .env.local이 등록되어 있는지 확인하세요.NEXT_PUBLIC_을 붙이고, 비밀 키에는 절대 이 접두사를 붙이지 않는 것이 철칙입니다./api/payment/confirm)에서 토스페이먼츠 승인 API를 호출할 때, 우리 DB에 등록된 정가 금액과 결제 요청 금액(amount)이 1원 단위까지 완벽히 일치하는지 서버에서 대조한 후 최종 승인을 승인해야 합니다.시크릿 키(Secret Key)는 절대로 프론트엔드 코드나 깃허브에 올리지 말고, 결제 금액은 브라우저를 믿지 말고 반드시 백엔드 서버에서 DB 원본 가격과 일치하는지 재검증해야 합니다.
3. [방어 3~4] Supabase RLS(Row Level Security) 활성화 & 사용자 입력 데이터 악성 스크립트 방어
데이터베이스의 고객 개인정보와 결제 내역을 완벽하게 지키는 데이터 레이어 방어 수칙입니다.
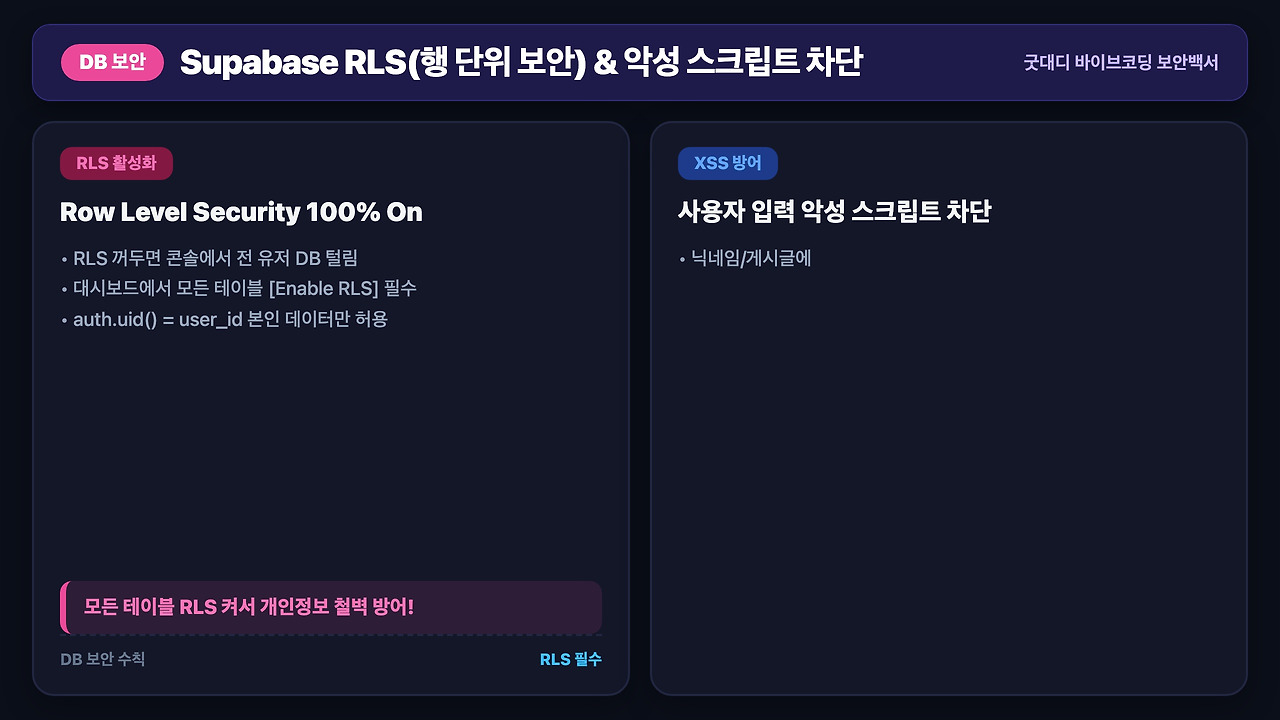
supabase.from('users').select('*')를 실행하여 다른 유저들의 이메일, 전화번호, 결제 내역을 전량 탈취할 수 있습니다.<script>location.href='해커사이트'</script> 같은 악성 코드를 넣었을 때 서비스가 마비될 수 있습니다.dangerouslySetInnerHTML 같은 위험한 속성은 절대 사용하지 말고, Supabase SDK의 파라미터화된 쿼리(Prepared Statement)를 기본으로 활용해야 합니다.Supabase의 모든 테이블은 반드시 'RLS(행 단위 보안 정책)'를 켜서 로그인한 본인 데이터만 접근할 수 있도록 잠가두어야 개인정보 유출 사고를 막을 수 있습니다.
4. [방어 5] CORS 도메인 격리 & 무차별 대입(DDoS/Brute Force) 속도 제한(Rate Limit)
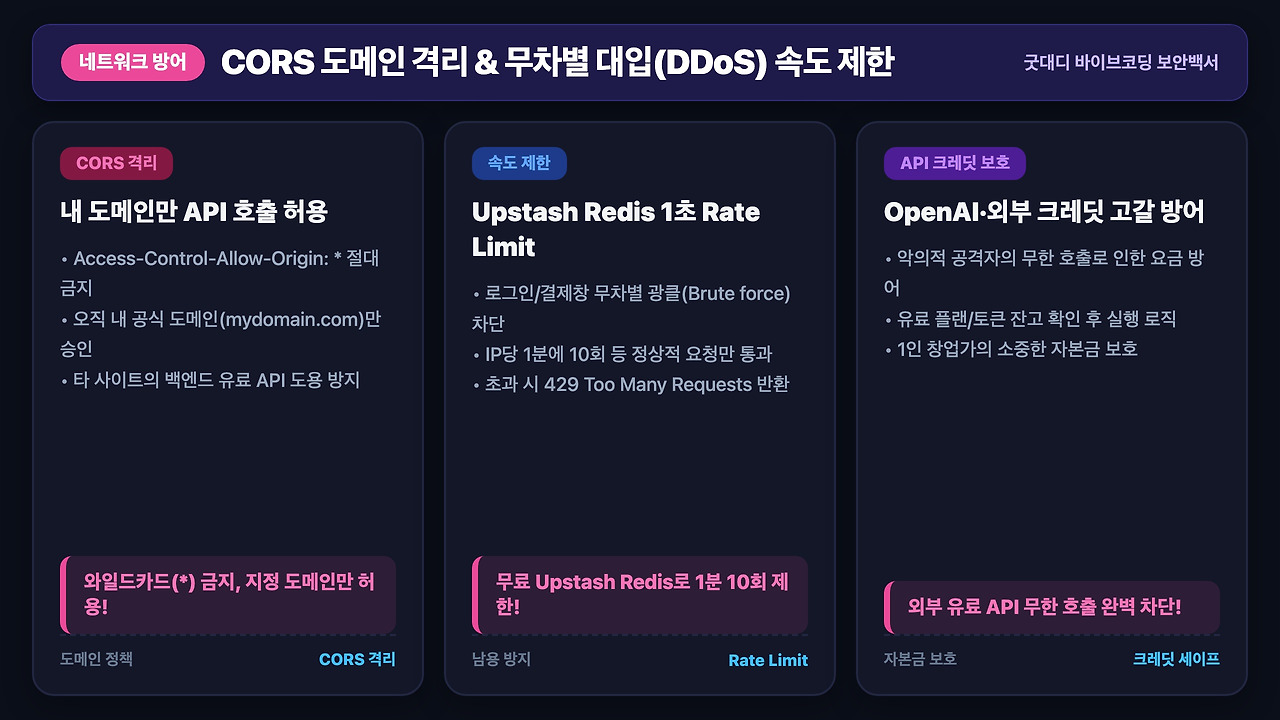
서비스 배포 후 허가받지 않은 외부 웹사이트에서 내 백엔드 API를 무단 도용하거나 공격하는 것을 막는 네트워크 방어벽입니다.
api.mydomain.com)에 아무 해커 사이트나 요청을 보내지 못하도록, 오직 내가 소유한 정식 프론트엔드 도메인(https://mydomain.com)에서 오는 HTTP 요청만 수락하도록 Allowed Origins를 제한해야 합니다.Access-Control-Allow-Origin: *)로 열어두면 내 유료 API가 외부 사이트에 도용될 수 있습니다.@upstash/ratelimit 패키지를 연동하면, IP당 1분에 10회까지만 요청을 허용하고 초과 시 429 Too Many Requests로 자동 차단할 수 있습니다.와일드카드(*) CORS를 금지하고 Upstash 무료 Rate Limit을 적용하면 타 사이트의 API 무단 도용과 디도스성 무차별 클릭 공격을 완벽히 방어할 수 있습니다.
5. 1인 창업 런칭 직전 10분 셀프 보안 점검 체크리스트 (상용화 최종 완결)
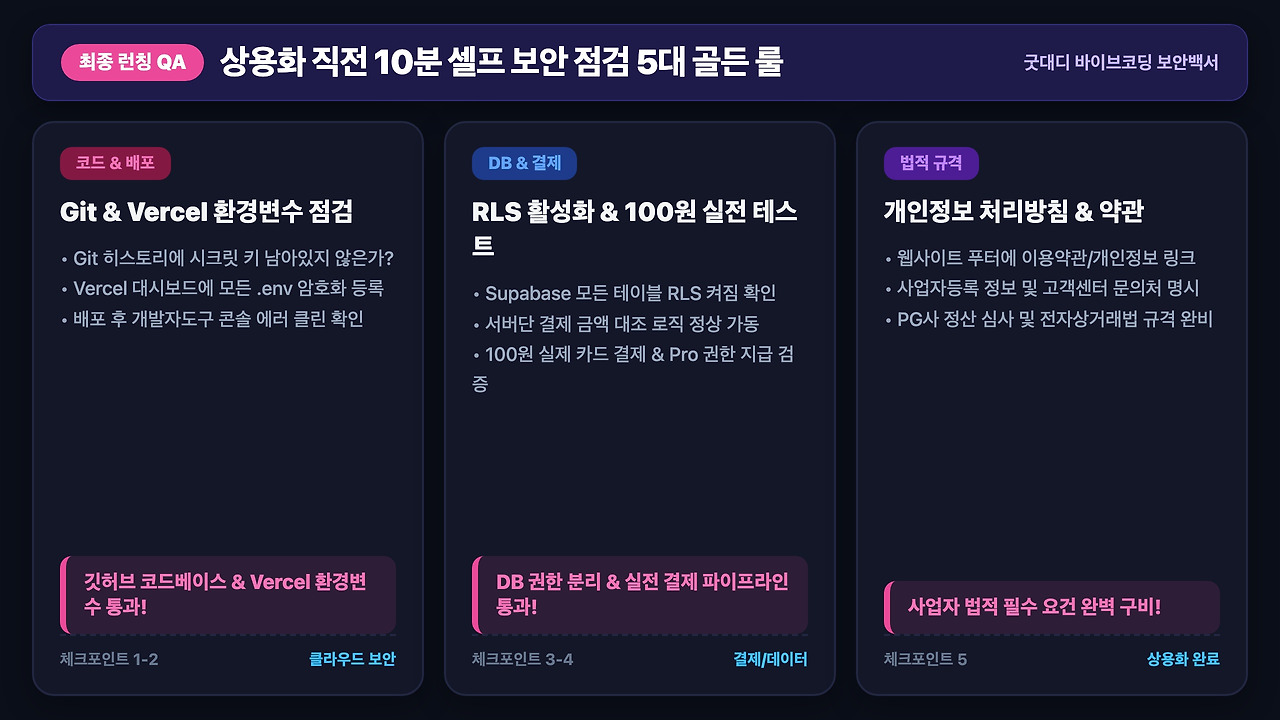
상용 결제 서비스를 세상에 공개하기 10분 전, 대디님께서 스스로 점검하실 수 있는 원페이지 보안 골든 룰 체크리스트입니다.
[런칭 전 5대 보안 체크리스트]
.env 파일이나 service_role, TOSS_SECRET_KEY 문자열이 커밋 이력에 노출되어 있지 않은가?이 5가지만 통과하셨다면 대디님의 웹 서비스는 엔터프라이즈 기업 수준의 단단한 보안 안전망을 갖춘 것입니다. 이제 안심하고 전 세계 고객을 맞이하며 첫 유료 매출의 기쁨을 누려보세요!
런칭 전 5대 체크리스트만 완벽히 확인하면 비개발자 1인 창업가도 해킹과 과금 폭탄 걱정 없는 단단한 철벽 서비스를 운영할 수 있습니다.
2026 바이브코딩 1인 창업 마스터 시리즈 완결! 안전한 런칭 가이드
웹 보안 표준 OWASP Top 10 가이드 확인하기 →자주 묻는 질문 (FAQ)
Q1. GitHub에 실수로 시크릿 키를 올렸는데 이미 커밋을 푸시했어요. 어떻게 해야 하나요?
A. 단순히 코드를 지우고 다시 커밋하더라도 이전 깃 커밋 히스토리에 키가 영구히 남아있습니다. 가장 확실하고 안전한 해결책은 해당 서비스(OpenAI, Supabase, 토스페이먼츠 대시보드)에 즉시 접속하여 '기존 키를 폐기(Revoke/Delete)'하고 '새로운 시크릿 키를 재발급'받아 Vercel 환경변수에 교체 등록하는 것입니다.
Q2. Cursor에서 에러가 났을 때 AI가 계속 똑같은 잘못된 코드를 줍니다. 어떻게 빠져나오나요?
A. 대화 문맥(Context)이 오염되었기 때문입니다. 기존 채팅 세션을 닫고 새 대화창(Cmd + L)을 연 뒤, 에러 메시지 원문과 해당 파일의 전체 코드만 깔끔하게 첨부하고 '기존 방식을 버리고 근본 원인을 분석하여 다시 작성해 줘'라고 요청하면 즉시 해결됩니다.
Q3. Supabase RLS 정책을 설정하면 개발할 때 데이터가 안 보여서 불편한데 끄고 개발해도 되나요?
A. 로컬 개발 편의를 위해 임시로 끌 수는 있지만, 배포 전 반드시 다시 켜야 합니다. 개발 중에도 'Service Role Key'를 사용하는 백엔드 API 라우트에서는 RLS를 우회하여 모든 데이터를 관리할 수 있으므로 처음부터 RLS를 켜두고 규칙을 정립하는 것이 안전합니다.
Q4. 결제 금액 변조 해킹을 테스트해보고 싶은데 어떻게 확인하나요?
A. 크롬 개발자 도구 콘솔에서 결제 위젯 호출 파라미터의 amount 값을 100원으로 바꾼 뒤 결제를 시도해 보세요. 서버 승인 라우트에서 '주문 금액 불일치 에러(400 Bad Request)'를 뱉으며 결제 승인을 거부한다면 완벽하게 방어가 작동하고 있는 것입니다.
Q5. 1인 창업 웹 서비스 운영 시 개인정보 처리방침과 이용약관은 필수인가요?
A. 네! 국내 PG사(토스페이먼츠, 포트원) 가맹 심사 및 전자상거래법 준수를 위해 웹사이트 하단(Footer)에 사업자 정보, 이용약관, 개인정보 처리방침 링크가 반드시 있어야 합니다. 이 또한 Cursor나 ChatGPT에게 'SaaS 웹 서비스용 표준 개인정보 처리방침 템플릿'을 요청하면 1분 만에 규격에 맞게 작성할 수 있습니다.
오늘 굿대디가 정리해 드린 내용이 유용한 도움이 되셨기를 바라요! 😊
두 아이를 키우며 직접 겪고 찾아본 알짜 정보들을 앞으로도 솔직하고 다정하게 전해드릴게요. 오늘도 가족분들과 행복한 하루 보내세요!


